Comment fonctionne la protection post-quantique d’une visioconférence ?
Sommaire
- Une protection qui porte sur l’établissement des clés
- Du poste au serveur, et d’un participant à l’autre
- Le déroulé d’une réunion protégée
- Des participants qui n’utilisent pas tous la même application
- Enregistrement, transcription, IA : la place des traitements côté serveur
- Un domaine encore en construction
- Une protection qui progresse par étapes
- Foire aux questions
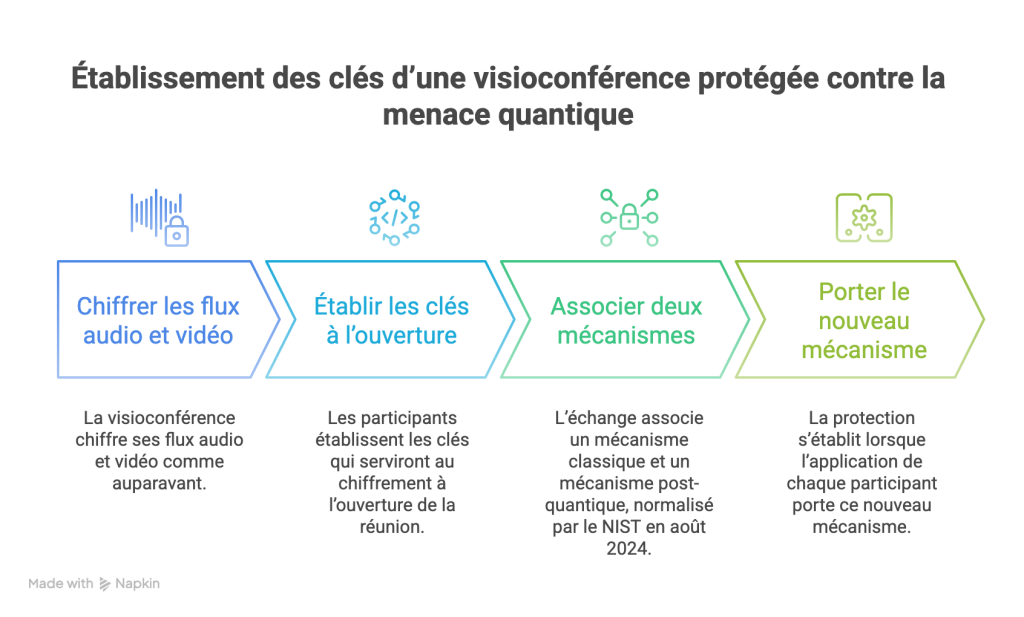
Une visioconférence protégée contre la menace quantique chiffre ses flux audio et vidéo comme auparavant. La différence se joue à l’ouverture de la réunion, quand les participants établissent les clés qui serviront à ce chiffrement. Cet échange associe désormais un mécanisme classique et un mécanisme post-quantique, normalisé par le NIST en août 2024, de sorte que les clés restent protégées tant que l’un des deux résiste. La protection s’établit lorsque l’application de chaque participant porte ce nouveau mécanisme.
Il est crucial de s’y intéresser dès aujourd’hui : la captation de flux chiffrés pour les déchiffrer plus tard est possible dès aujourd’hui et présentée dans l’article sur le post-quantique et les réunions sensibles.
Une protection qui porte sur l’établissement des clés
Une réunion chiffrée repose sur deux opérations successives :
- Les participants établissent d’abord des clés partagées,
- puis ces clés servent à chiffrer les flux au moyen d’algorithmes symétriques.
Voir l’article sur le fonctionnement du chiffrement de bout en bout.
La menace quantique concerne avant tout la première opération. Les échanges de clés utilisés aujourd’hui reposent sur des problèmes mathématiques qu’un ordinateur quantique suffisamment puissant saurait résoudre, alors que les algorithmes symétriques, avec des clés de taille suffisante, sont considérés comme robustes.
C’est pourquoi l’expression protection post-quantique décrit mieux le changement que celle de chiffrement post-quantique, pourtant la plus répandue : la nouveauté porte sur la façon d’établir les clés, le chiffrement des flux lui reste inchangé.
Les déploiements actuels associent le plus souvent X25519, mécanisme classique largement utilisé, et ML-KEM, l’algorithme normalisé par le NIST dans la norme FIPS 203. Cette construction hybride, que le référentiel de l’ANSSI demande à tout produit visant une sécurité post-quantique, conserve l’appui d’un mécanisme éprouvé pendant que le nouveau gagne en recul.
Encore faut-il situer l’endroit où cette protection s’applique dans le trajet d’une réunion.
Du poste au serveur, et d’un participant à l’autre
Les flux d’une visioconférence transitent par un serveur, et deux protections peuvent s’y superposer.
- La première couvre la connexion entre le poste de chaque participant et le serveur, assurée par le protocole TLS, celui qui sécurise aussi la navigation web. C’est elle qui a adopté la première les mécanismes post-quantiques à grande échelle. Google a ainsi activé un échange de clés hybride dans Chrome sur ordinateur en 2024, puis l’a aligné sur ML-KEM à partir de Chrome 131, comme l’explique son blog consacré à la sécurité. Cette protection garde le trajet. Le serveur, qui déchiffre les flux pour les acheminer, y accède en clair.
- La seconde s’établit entre les participants eux-mêmes, dans le cadre d’un chiffrement de bout en bout. Le serveur relaie alors des flux qu’il ne peut pas lire, et la protection post-quantique porte sur l’échange de clés entre participants. Elle répond au besoin d’une réunion dont le contenu doit rester confidentiel, y compris vis-à-vis de l’infrastructure qui l’héberge.
Les deux se complètent, puisque la protection du trajet couvre aussi des éléments que le chiffrement de bout en bout laisse en général de côté, comme la signalisation de la réunion.
Le déroulé d’une réunion protégée
À l’ouverture, des clés établies entre participants
Au lancement d’une réunion, l’application de chaque participant génère ses propres éléments de clé et les échange avec celles des autres. Dans une réunion protégée, cet échange combine les deux mécanismes, si bien que le secret obtenu ne pourrait être retrouvé qu’en cassant à la fois le mécanisme classique et ML-KEM.
Les clés qui chiffrent l’audio, la vidéo ou le partage d’écran sont ensuite dérivées de ces secrets, ou transmises aux autres participants par leur intermédiaire, selon l’architecture de chaque solution. Le serveur relaie ces échanges sans pouvoir en tirer les clés.
Quand un participant rejoint ou quitte la réunion
La composition d’une réunion évolue souvent en cours de route. Pour qu’un nouvel arrivant ne puisse pas lire ce qui a précédé, et qu’une personne partie ne puisse pas lire ce qui suit, de nombreuses architectures de chiffrement de groupe renouvellent les clés lorsque la composition change. Ce principe est aussi celui des protocoles normalisés, comme MLS (Messaging Layer Security), publié par l’IETF en 2023.
Chaque renouvellement repasse par l’échange de clés, et donc par le mécanisme post-quantique lorsqu’il est en place. Certaines solutions renouvellent également les clés à intervalles réguliers, indépendamment des mouvements de participants. Ce déroulé suppose toutefois que chaque participant dispose d’une application capable de réaliser l’échange post-quantique.
Des participants qui n’utilisent pas tous la même application
Une réunion rassemble rarement des participants équipés à l’identique. Certains utilisent une application de bureau, d’autres un mobile, un navigateur ou une salle équipée, et tous ne disposent pas de la même version.
Quand l’un d’eux ne prend pas en charge le mécanisme post-quantique, la réunion se tient avec l’échange de clés classique, et le chiffrement de bout en bout reste en place. Cette compatibilité est voulue, puisqu’elle évite d’exclure un participant. Elle a une conséquence moins intuitive : le niveau de protection s’aligne sur celui du participant le moins équipé, pour toute la réunion.
Exemple :
Prenons un comité de direction de huit personnes, auquel se joint un conseil externe dont l’application ne porte pas encore le mécanisme. Pour que ce conseil voie et entende les autres, les clés qui protègent leurs flux doivent lui parvenir, et elles lui parviennent par l’échange classique. Quelqu’un qui aurait enregistré la réunion et saurait un jour casser cet échange pourrait donc retrouver l’ensemble des échanges, et pas seulement ceux du conseil.
Pour les réunions dont la confidentialité doit durer, la question devient organisationnelle. Il s’agit de savoir quelles applications et quelles versions portent la protection, puis de s’assurer que tous les participants les utilisent. Les éditeurs déploient en effet le mécanisme application par application.
Tixeo a ainsi commencé par l’accès navigateur avec sa version 18.2. La protection post-quantique de Tixeo s’établit lorsque tous les participants rejoignent la réunion depuis un navigateur, l’application native et l’application mobile conservant dans cette version l’échange de clés classique.
Enregistrement, transcription, IA : la place des traitements côté serveur
Plusieurs fonctions de visioconférence ont besoin d’accéder au contenu d’une réunion :
- l’enregistrement,
- la transcription et le sous-titrage,
- les résumés et autres traitements par une IA.
Lorsqu’elles s’exécutent sur un serveur, celui-ci doit lire les flux, ce que le chiffrement de bout en bout exclut par construction. Les éditeurs qui proposent ce chiffrement précisent donc, chacun à sa manière, les fonctions disponibles en réunion chiffrée, celles qui s’exécutent sur le poste des participants et celles qui ne sont pas encore proposées.
Sur ce point, la protection post-quantique reprend simplement les contraintes du chiffrement de bout en bout, qu’elle prolonge. Mais les enregistrements de visioconférence conservés restent lisibles aussi longtemps qu’on les garde, et leur protection dépend de la gestion des clés bien plus que du mécanisme qui protégeait la réunion en direct. Pour une réunion dont la confidentialité doit durer dix ans, l’enregistrement doit lui aussi rester protégé dix ans.
Trois aspects à prendre en compte pour renforcer leur sécurité :
- l’endroit où l’enregistrement ou la transcription sont produits, sur le poste d’un participant ou sur un serveur,
- la personne ou le service qui détient les clés du fichier, et le lieu où il est conservé,
- le recours éventuel à un service d’IA externe, et la juridiction dont il relève.
Ce dernier point est développé dans l’article consacré au choix d’un outil d’IA de réunion pour des échanges sensibles.
Un domaine encore en construction
Les premières briques normalisées datent d’août 2024, et les déploiements ont commencé peu avant. Plusieurs volets restent en chantier, pour les éditeurs comme pour les autorités.
L’authentification des participants
Un échange de clés remplit deux fonctions. Il garde la clé secrète, et il permet de vérifier qu’elle vient bien de l’interlocuteur attendu. Les déploiements actuels renforcent d’abord la première et confient la seconde à des signatures classiques. Apple justifie ce choix pour le protocole PQ3 d’iMessage : usurper l’identité d’un participant supposerait de disposer d’un ordinateur quantique pendant la communication elle-même, alors qu’une captation en vue d’un déchiffrement ultérieur est possible dès aujourd’hui.
Les signatures post-quantiques sont normalisées depuis août 2024 (ML-DSA, norme FIPS 204) et leur intégration commence. Les travaux de l’IETF sur les suites post-quantiques du protocole MLS en donnent un aperçu : les premières versions apportaient la confidentialité post-quantique sans l’authentification, et les plus récentes ajoutent des signatures ML-DSA.
L’évaluation des produits
Aucun label ne permet encore d’attester la protection post-quantique d’une visioconférence. L’ANSSI a délivré ses premiers visas de sécurité incluant de la cryptographie post-quantique à l’automne 2025, pour d’autres familles de produits, et prévoit d’introduire ces exigences pour l’entrée en qualification à partir de 2027, au moins pour certains types de produits.
D’ici là, la documentation technique publiée par chaque éditeur reste la source la plus précise sur :
- les mécanismes employés et leur construction,
- les applications et les versions couvertes,
- les fonctions disponibles en réunion protégée.
Pour les organisations qui traitent des informations Diffusion Restreinte, la sécurité d’un produit s’articule par ailleurs avec l’homologation du système qui l’utilise, une distinction détaillée dans l’article sur l’outil collaboratif homologué Diffusion Restreinte.
Une protection qui progresse par étapes
La protection post-quantique d’une visioconférence se concentre sur un moment bref, l’établissement des clés, et dépend pourtant de tout ce qui l’entoure : l’endroit où elle s’applique, les applications des participants, le sort des enregistrements. Elle se construit progressivement, chez les éditeurs comme dans les normes, et plusieurs volets restent ouverts pour l’ensemble du secteur.
Pour une organisation, l’enjeu pratique consiste à savoir, réunion par réunion, quelle protection s’applique, en commençant par celles dont la confidentialité doit durer le plus longtemps.
Foire aux questions
Quelle différence entre Kyber et ML-KEM ?
Kyber est l’algorithme retenu par le NIST à l’issue de sa compétition, et ML-KEM sa version normalisée en août 2024 dans la norme FIPS 203. Les deux reposent sur le même problème mathématique, mais des ajustements techniques les rendent incompatibles. Les solutions déployées sur Kyber avant la norme migrent donc vers ML-KEM, comme l’a fait Chrome en 2024. Cette migration illustre l’intérêt de l’agilité cryptographique, c’est-à-dire la capacité d’un outil à changer d’algorithme sans refondre son architecture.
Une visioconférence peut-elle être entièrement post-quantique ?
Non, et la nuance porte sur trois éléments. Les flux sont chiffrés par des algorithmes symétriques, comme AES ou ChaCha20, que l’ordinateur quantique ne menace pas avec des clés de taille suffisante, et qui n’ont donc pas besoin d’évoluer. L’établissement des clés peut déjà être protégé par un mécanisme hybride. L’authentification des participants repose en revanche, dans la plupart des déploiements actuels, sur des signatures classiques. On parle donc d’une protection post-quantique de la confidentialité, celle qui répond à la menace exploitable dès aujourd’hui, et non d’une chaîne entièrement post-quantique.
Le mécanisme post-quantique ralentit-il une réunion ?
Les éléments échangés par ML-KEM sont plus volumineux que ceux des mécanismes classiques. Avec ML-KEM-768, le jeu de paramètres retenu par la plupart des déploiements actuels, la clé publique pèse 1 184 octets et la donnée renvoyée 1 088 octets, contre 32 octets pour X25519, soit un peu plus d’un kilo-octet dans chaque sens. Ce surcoût ne concerne que l’établissement et le renouvellement des clés. Les flux audio et vidéo, qui représentent l’essentiel du trafic d’une réunion, restent chiffrés par les mêmes algorithmes symétriques qu’auparavant, et le participant ne perçoit en principe aucune différence.
Les messageries chiffrées sont-elles déjà protégées contre la menace quantique ?
Plusieurs ont intégré un mécanisme post-quantique à leur échange de clés. Les critères propres aux messageries professionnelles sont présentés dans l’article pourquoi choisir une messagerie chiffrée de bout en bout.
Articles connexes
Post-quantique et réunions sensibles : ce qu’il faut protéger dès maintenant

Chiffrement de bout en bout : comment ça marche ?

Comment organiser une visioconférence efficace ?
Découvrez la visioconférence certifiée par l'ANSSI
Rejoignez les organisations qui protègent leurs échanges les plus sensibles.