Post-quantique et réunions sensibles : ce qu’il faut protéger dès maintenant
Sommaire
Une réunion de direction chiffrée aujourd’hui peut être lue demain. Le scénario porte un nom, « harvest now, decrypt later » (stocker maintenant, déchiffrer plus tard) : un adversaire capte les flux dès maintenant et les conserve jusqu’au jour où un ordinateur quantique suffisamment puissant sera disponible.
Ce qu’il faut protéger sans attendre, ce sont donc les réunions dont le contenu devra rester confidentiel au-delà de cette échéance, et le critère pour les repérer est la durée de confidentialité de chacune. Le calendrier de l’ANSSI sert de repère : des exigences post-quantiques à l’entrée en qualification dès 2027 pour certains types de produits, et un achat de produits sans protection post-quantique jugé déraisonnable après 2030.
Aucun ordinateur quantique capable de casser RSA n’existe à ce jour, et le chiffrement des données elles-mêmes reste solide. La question porte sur le moment où agir, puisque la migration des outils prend du temps.
Pourquoi une réunion captée aujourd’hui peut être lue demain
Le principe « stocker maintenant, déchiffrer plus tard »
Une visioconférence chiffrée traverse des réseaux, des opérateurs et des équipements que l’organisation ne maîtrise pas toujours. Un acteur en position de capter ces flux, qu’il s’agisse d’un service de renseignement, d’un groupe disposant d’un accès à une infrastructure compromise ou d’un opérateur indélicat, peut les enregistrer sans les comprendre. Le coût du stockage est faible, et rien n’oblige à déchiffrer sur-le-champ.
L’ANSSI décrit cette menace dans sa position sur la transition vers la cryptographie post-quantique : un adversaire peut stocker aujourd’hui les échanges correspondant à l’établissement d’un canal sécurisé, puis les exploiter lorsqu’un ordinateur quantique de grande taille sera disponible. Si la réunion captée reste sensible à ce moment-là, l’attaque aboutit, même si la protection paraissait irréprochable le jour de la réunion.
Les mécanismes exposés et ceux qui résistent
Le chiffrement d’une réunion associe un échange de clés asymétrique et un chiffrement symétrique des flux. L’échange de clés est le point d’entrée de l’attaque, puisqu’une clé de session retrouvée donne accès à l’ensemble des flux de la réunion. Les signatures numériques sont exposées elles aussi, mais falsifier une signature suppose de disposer de l’ordinateur quantique au moment de l’attaque, ce qui rend l’urgence moindre que pour la confidentialité. Le chiffrement symétrique des flux, avec des clés de 256 bits, reste considéré comme robuste.
Le détail de ces mécanismes figure dans l’article sur le chiffrement de bout en bout [LIEN ARTICLE 1]. Le chiffrement de bout en bout empêche le serveur de lire les flux, mais la solidité de l’échange de clés qui l’établit détermine ce qu’un adversaire pourra déchiffrer plus tard.
Le calendrier posé par l’ANSSI
L’ANSSI a publié des objectifs de transition, présentés dans sa page sur la cryptographie post-quantique et sa foire aux questions. Ces objectifs sont annoncés, et ne constituent pas des textes réglementaires s’appliquant à toutes les organisations. Leur périmètre compte :
- À partir de 2027 : l’ANSSI prévoit d’introduire des exigences de cryptographie post-quantique pour l’entrée en qualification, au moins pour certains types de produits, comme le précise son actualité sur les premiers visas de sécurité incluant de la cryptographie post-quantique.
- Après 2030 : l’ANSSI juge qu’il ne sera plus raisonnable d’acheter des produits qui n’intègrent pas de cryptographie post-quantique.
Ce second point concerne directement les achats actuels. Un outil de visioconférence acquis en 2027 avec un contrat de trois à cinq ans sera encore en service au moment où l’échéance de 2030 sera dépassée.
Du côté normatif, le NIST a publié en août 2024 la norme FIPS 203, qui standardise ML-KEM, un mécanisme d’échange de clés conçu pour résister à l’ordinateur quantique. Son projet de document NIST IR 8547, publié en novembre 2024 et toujours à l’état de brouillon, propose de déclasser RSA et les courbes elliptiques de niveau de sécurité équivalent à 112 bits après 2030, et de les interdire après 2035. Ces dates restent à confirmer dans la version définitive.
La durée de confidentialité comme critère
Personne ne sait dire à quelle date un ordinateur quantique cassera RSA, et les estimations divergent. La démarche consiste à comparer deux durées pour chaque type de réunion : le temps pendant lequel son contenu doit rester secret, et le temps nécessaire à l’organisation pour migrer ses outils. Si la somme des deux dépasse l’horizon que l’on juge plausible, la réunion mérite une protection post-quantique dès aujourd’hui.
Quelques exemples de réunions dont la durée de confidentialité est longue :
- Conseil d’administration et comité de direction : stratégie, opérations de rachat ou de cession, dont les termes restent sensibles pendant des années.
- Négociations commerciales et contractuelles : conditions tarifaires, clauses, positions de repli, qui peuvent servir un concurrent ou une contrepartie longtemps après la signature.
- Recherche et développement : travaux non brevetés, résultats d’essais, savoir-faire dont la valeur dure bien au-delà du projet.
- Défense et sécurité nationale : informations dont la classification se compte en décennies.
- Santé : échanges autour de dossiers patients, couverts par le secret médical, parfois pour la vie entière de la personne concernée.
Les enregistrements et les transcriptions conservés prolongent d’autant la durée à considérer. Une réunion enregistrée aujourd’hui et archivée pendant dix ans entre dans le périmètre de la menace pour toute cette période.
Hybridation : pourquoi on n’abandonne pas les algorithmes actuels
Les algorithmes post-quantiques sont récents, et la cryptanalyse n’a pas eu le temps de les éprouver comme elle l’a fait pour RSA ou les courbes elliptiques en plusieurs décennies. L’histoire de la discipline invite à la prudence : en 2022, SIKE, candidat sérieux au processus du NIST, a été cassé par une attaque menée sur un ordinateur classique ordinaire.
L’hybridation répond à ce risque. Elle combine un algorithme classique éprouvé et un algorithme post-quantique dans le même échange, et la clé de session dépend des deux. Un attaquant doit donc casser l’un et l’autre pour la retrouver. C’est ce que demande le référentiel de l’ANSSI sur les mécanismes cryptographiques (ANSSI-PG-083, version 3.00 de mars 2026) à un produit visant une sécurité post-quantique. Tixeo a retenu cette approche hybride dans sa version 18.2, pour les réunions en accès navigateur lorsque tous les participants utilisent cette version.
Ce qu’il faut exiger d’un éditeur de visioconférence
Une annonce de « chiffrement post-quantique » recouvre des réalités très différentes selon les produits.
Trois questions permettent de mieux comprendre la protection en place :
- Quel algorithme protège l’échange de clés, et est-il combiné à un algorithme classique ?
- La protection couvre-t-elle tous les flux d’une réunion, et sur quels clients (navigateur, application, mobile) ?
- Les enregistrements et les transcriptions conservent-ils le même niveau de protection ?
L’accès navigateur mérite une attention particulière, car c’est souvent là que les exigences de sécurité se relâchent.
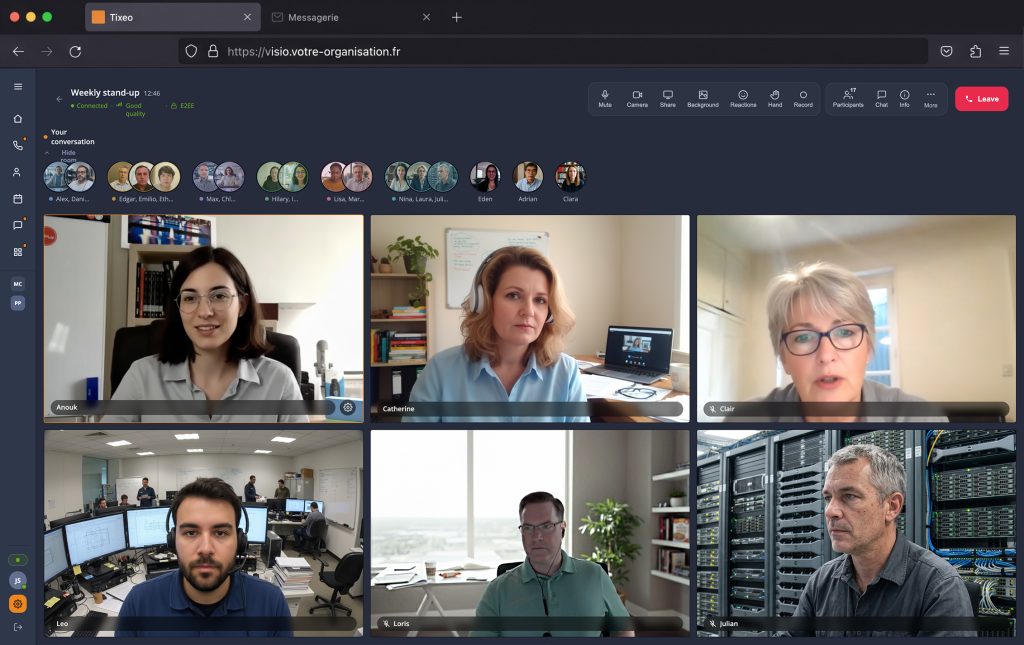
Avec Tixeo, plateforme collaborative française et sécurisée, les utilisateurs accèdent à leurs échanges depuis n’importe quel appareil : sur navigateur, les réunions et Workspaces bénéficient d’un chiffrement de bout en bout, avec protection post-quantique par défaut.
Par où commencer
La première étape consiste à dresser la liste des réunions dont le contenu devra rester confidentiel au-delà de 2030, puis à interroger l’éditeur de l’outil qui les porte avec les questions ci-dessus. Les renouvellements de contrat de 2026 et 2027 en sont l’occasion naturelle.
Foire aux questions
Qu’est-ce que la cryptographie post-quantique ?
Il s’agit d’algorithmes d’échange de clés et de signature conçus pour résister aussi bien aux ordinateurs classiques qu’aux ordinateurs quantiques. Ils reposent sur des problèmes mathématiques que l’algorithme de Shor ne sait pas résoudre efficacement, comme les réseaux euclidiens pour ML-KEM. Ils sont destinés à remplacer à terme RSA et les courbes elliptiques, et l’ANSSI demande pour l’instant de les utiliser en combinaison avec un mécanisme classique.
Les réunions déjà tenues sont-elles protégées lorsque l’éditeur passe au post-quantique ?
Non. La protection post-quantique s’applique aux échanges de clés réalisés après la mise à jour. Un flux capté avant cette date, avec un échange de clés classique, reste exposé tant qu’il est conservé par celui qui l’a capté. C’est la raison pour laquelle le calendrier compte : chaque mois passé sans protection ajoute des réunions à ce stock potentiel.
Quelle différence entre cryptographie post-quantique et distribution quantique de clés ?
La cryptographie post-quantique repose sur des algorithmes mathématiques exécutables sur les équipements actuels. La distribution quantique de clés utilise les propriétés physiques de la lumière pour échanger une clé, ce qui demande une infrastructure dédiée (fibres optiques, liaisons spécialisées).
Articles connexes
Chiffrement de bout en bout : comment ça marche ?
Comment organiser une visioconférence efficace ?
Outil IA de réunion : lequel choisir pour des échanges sensibles ?
Découvrez la visioconférence certifiée par l'ANSSI
Rejoignez les organisations qui protègent leurs échanges les plus sensibles.