

Le chiffrement de bout en bout (E2EE, pour end-to-end encryption) garantit que seuls les participants à une communication peuvent en lire le contenu. Les données sont chiffrées sur l’appareil de l’émetteur et ne sont déchiffrées que sur celui des destinataires, sans qu’aucun serveur intermédiaire, y compris celui de l’éditeur, y ait accès en clair.
En visioconférence, cette technologie protège l’audio, la vidéo et les données échangées, quel que soit le nombre de participants. Le sujet a évolué depuis plusieurs années, puisque le chiffrement de bout en bout devient le réglage par défaut de certains outils professionnels et que les échanges chiffrés aujourd’hui doivent aussi rester confidentiels face aux ordinateurs de demain.
Pourquoi chiffrer une réunion de bout en bout ?
Une réunion de direction, une négociation commerciale ou un point de R&D échangent des informations que l’organisation ne souhaite voir lire par personne d’autre. Sans protection, ces flux sont exposés à trois endroits :
- sur le réseau, où ils peuvent être interceptés,
- sur le serveur de communication, s’il est compromis ou mal protégé,
- chez l’hébergeur, qui peut recevoir une demande d’accès de la part d’une autorité.
Les conséquences pour une entreprise vont du vol de données à l’espionnage industriel. Le chiffrement de bout en bout agit sur ces trois points à la fois, puisque les données restent illisibles en dehors des appareils des participants.
Comment fonctionne le chiffrement de bout en bout ?
Une réunion chiffrée de bout en bout repose sur deux opérations distinctes : la première établit une clé entre les participants, la seconde chiffre chaque flux avec cette clé.
L’échange de clés Diffie-Hellman
Avant d’échanger le moindre contenu, les participants doivent convenir d’une clé sans jamais la transmettre sur le réseau. Le mécanisme de Diffie-Hellman répond à ce besoin. Chaque partie produit une valeur publique, les deux se les communiquent, et chacune en déduit le même secret. Un observateur qui capte l’échange ne peut pas reconstituer ce secret.
Ce mécanisme relève de la cryptographie asymétrique. Les implémentations actuelles s’appuient le plus souvent sur des courbes elliptiques, comme X25519.
Le chiffrement des flux
Une fois la clé établie, chaque échantillon audio, chaque image vidéo, chaque message et chaque fichier est chiffré avec elle. Cette opération relève de la cryptographie symétrique, avec différents algorithmes.
La distinction entre ces deux opérations a une conséquence directe sur la menace quantique, détaillée plus bas.
Les garanties du chiffrement de bout en bout
Un attaquant qui intercepte un flux ou accède au serveur ne récupère qu’une suite de données illisibles. C’est le seul procédé qui empêche le serveur lui-même de lire les échanges.
Cette garantie porte sur le contenu des communications. Elle ne remplace pas la sécurité des appareils des participants, ni la maîtrise des métadonnées (voir la foire aux questions).
Des plateformes comme Tixeo appliquent ce principe à l’ensemble des flux d’une réunion.
Chiffrement de bout en bout par défaut : un exemple d’architecture
Un chiffrement qui dépend d’une option dépend aussi de l’oubli de cette option. Quand il s’applique d’office, la protection d’une réunion ne repose plus sur la vigilance de son organisateur, ce qui compte dans une organisation où chacun peut créer des réunions.
L’architecture retenue par Tixeo illustre ce principe. Le chiffrement de bout en bout y est actif par défaut sur l’ensemble des échanges (audio, vidéo, partage d’écran, messagerie, fichiers), sans configuration de sécurité à effectuer.
Chaque participant génère sa propre clé de média et la transmet à ses interlocuteurs par un échange de clés de pair à pair, sans clé de groupe. Une réunion à N participants repose donc sur N clés et sur des échanges deux à deux, les flux étant chiffrés en ChaCha20-Poly1305. Le serveur relaie ces échanges sans pouvoir en extraire les clés.
Chiffrement de bout en bout et post-quantique : quelle protection ?
Aucun ordinateur quantique capable de casser les mécanismes de chiffrement actuels n’existe aujourd’hui. Le risque est pourtant présent, sous la forme que les spécialistes nomment harvest now, decrypt later, qui consiste à collecter dès maintenant des communications chiffrées, les conserver et attendre de disposer de la puissance de calcul nécessaire pour les déchiffrer. L’ANSSI décrit ce scénario dans son avis sur la migration vers la cryptographie post-quantique.
Ce que la menace quantique vise
Deux algorithmes quantiques structurent le sujet :
- l’algorithme de Shor casse la cryptographie asymétrique (RSA, Diffie-Hellman, courbes elliptiques), celle qui sert à établir les clés,
- l’algorithme de Grover affaiblit la cryptographie symétrique, celle qui chiffre les flux, en divisant par deux sa robustesse effective.
Une clé symétrique de 256 bits conserve ainsi un niveau de sécurité de 128 bits, jugé suffisant. C’est donc l’échange de clés qu’il faut renforcer, et le chiffrement des flux peut rester en l’état. D’où l’expression de protection post-quantique d’un chiffrement de bout en bout, plutôt que de chiffrement post-quantique.
L’hybridation, mode retenu par l’ANSSI
Le NIST a publié en août 2024 la norme FIPS 203, qui standardise ML-KEM, un mécanisme d’encapsulation de clé résistant aux ordinateurs quantiques. Ce mécanisme est récent, et ses fondements mathématiques n’ont pas le recul de ceux des courbes elliptiques. Le référentiel de l’ANSSI sur les mécanismes cryptographiques (ANSSI-PG-083, version 3.00 de mars 2026) demande donc à un produit visant une sécurité post-quantique de les combiner à un mécanisme classique. Les deux secrets produits alimentent la dérivation de la clé, qui reste protégée tant que l’un des deux mécanismes résiste.
L’ANSSI indique par ailleurs viser, à partir de 2027, des obligations post-quantiques pour entrer en qualification, et juge qu’il ne sera plus raisonnable d’acheter des produits sans protection post-quantique après 2030. Le pilier sur la menace quantique et les réunions sensibles [LIEN ARTICLE 2] détaille ce calendrier et les réunions concernées.
Dans la version 18.2 de Tixeo, l’échange de clés devient hybride, X25519 combiné à ML-KEM-768, dans l’accès navigateur. La protection s’applique lorsque tous les participants s’y connectent avec la version 18.2, et face à l’application native ou à une version antérieure, l’échange repose sur le mécanisme classique, avec un chiffrement de bout en bout inchangé.
Le vrai et faux du chiffrement de bout en bout
Toutes les visioconférences chiffrent-elles de bout en bout ?
Faux !
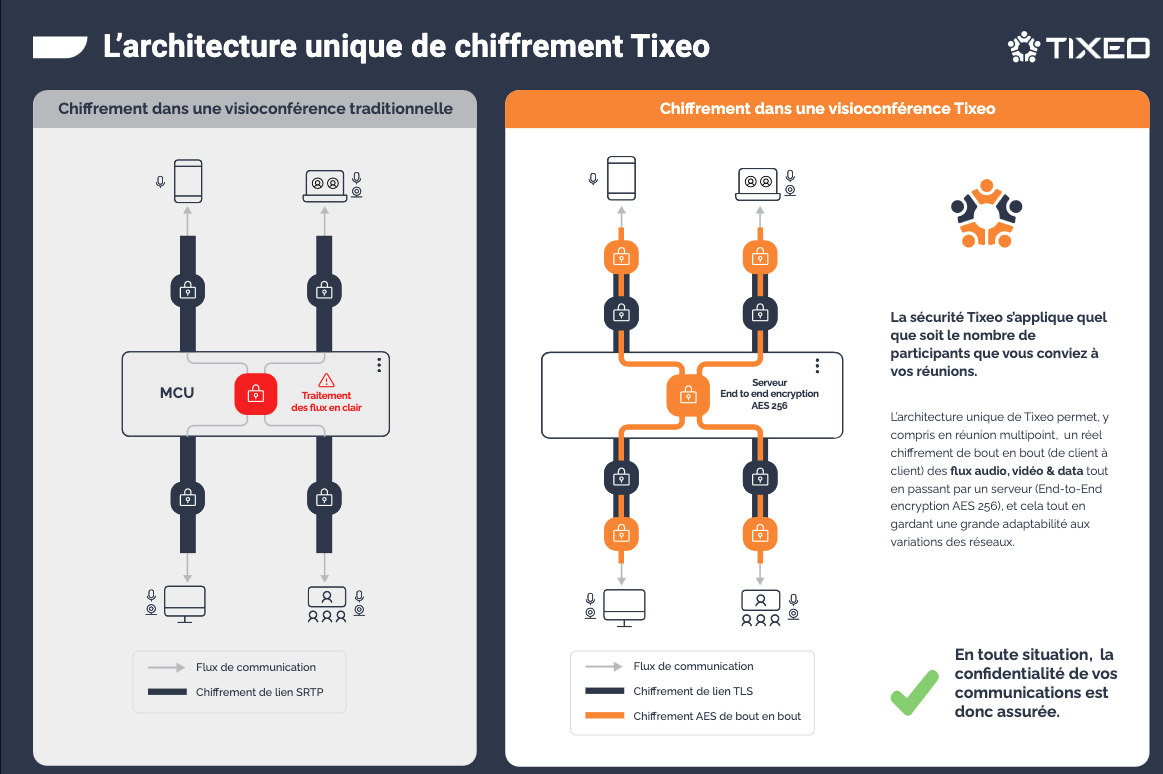
Un chiffrement de lien, comme SRTP ou TLS, protège les flux entre l’appareil de l’utilisateur et le serveur de communication. Le serveur les déchiffre pour les traiter, puis les rechiffre. Le chiffrement de bout en bout supprime cette étape, et son périmètre varie selon les outils.
Par exemple, Microsoft documente le chiffrement de bout en bout de Teams comme une option Premium, activée par l’organisateur avant la réunion. Elle couvre l’audio, la vidéo et le partage d’écran vidéo, mais ni le chat, ni l’enregistrement, ni la transcription, ni l’accès web, avec une limite de 200 participants.
Le niveau réel de protection dépend donc de ce qui est activé, de ce qui est couvert et de ce qui reste hors périmètre.
Certains systèmes de visioconférence fondés sur les protocoles SIP ou H.323 ne peuvent d’ailleurs pas intégrer nativement de chiffrement de bout en bout, du fait de leur architecture.
L’approche Secure by design
La technologie de visioconférence Tixeo est conçue selon les critères du Secure by design. Son architecture intègre une sécurité maximale et un véritable chiffrement de bout en bout des communications par défaut, même en visioconférence multi-points. Grâce à la technologie SVC on Demand (Scalable Video Coding on Demand) développée par les équipes R&D Tixeo et l’intégration de la couche réseau QUIC, Tixeo prend en compte la qualité des réseaux, les performances du CPU ainsi que la taille des fenêtres des correspondants afin d’offrir la plus grande stabilité aux communications.
Le chiffrement de bout en bout n’est pas possible dans certains pays ?
VRAI !
Les garanties de protection des données varient selon les juridictions, et le chiffrement de bout en bout est parfois restreint, voire interdit, hors d’Europe.
Aux États-Unis, le CLOUD Act de 2018 permet aux autorités de demander à un fournisseur américain les données qu’il détient, où qu’elles soient stockées. Un fournisseur qui détient les clés peut avoir à remettre les échanges en clair. Avec un chiffrement de bout en bout, il ne peut remettre que des données chiffrées.
En France, aucun texte n’interdit le chiffrement de bout en bout. L’article 434-15-2 du code pénal sanctionne le refus de remettre à l’autorité judiciaire la convention secrète de déchiffrement que l’on connaît, dans le cadre posé par la décision du Conseil constitutionnel du 30 mars 2018. Un éditeur dont l’architecture ne lui donne pas les clés ne peut pas les remettre.
La juridiction de l’éditeur et l’origine de la technologie restent ainsi des critères de choix, puisque l’exposition juridique d’un fournisseur est structurelle et se joue en amont de tout réglage.
Le même principe s’applique à la messagerie, comme l’explique l’article pourquoi choisir une messagerie chiffrée de bout en bout.
Foire aux questions
Que reste-t-il exposé malgré le chiffrement de bout en bout ?
Le chiffrement protège le contenu des échanges. Deux éléments restent hors de son périmètre :
- les métadonnées techniques (adresses IP, horaires, durée, comptes concernés), nécessaires au fonctionnement du service et soumises à la politique de l’éditeur,
- l’appareil du participant, puisqu’un logiciel malveillant installé sur le poste lit l’écran et capte le micro avant tout chiffrement.
Comment vérifier qu’une visioconférence est réellement chiffrée de bout en bout, et protégée contre le quantique ?
Plusieurs points permettent de trancher :
- qui détient les clés : les participants seuls, ou aussi l’éditeur ou l’hébergeur,
- ce que le chiffrement couvre : audio, vidéo, partage d’écran, chat, fichiers,
- dans quelles conditions il s’applique : par défaut ou sur option, selon le nombre de participants, depuis un navigateur ou non.
Pour une annonce post-quantique, trois questions supplémentaires s’ajoutent :
- la couche protégée : une annonce peut porter sur le seul trajet entre le poste et le serveur (TLS), ou sur l’échange de clés entre participants,
- le caractère hybride du mécanisme, ou l’usage d’un mécanisme post-quantique seul,
- la version du mécanisme, normalisée (FIPS 203) ou préliminaire (Kyber).
Un enregistrement ou une transcription sont-ils compatibles avec le chiffrement de bout en bout ?
Produire un enregistrement ou une transcription suppose qu’un composant accède aux flux en clair, côté participant ou côté serveur. Certains outils désactivent donc ces fonctions dans les réunions chiffrées de bout en bout, comme le montre la documentation de Teams citée plus haut. La question utile à poser à un éditeur porte sur l’endroit où ce traitement a lieu et sur la personne qui contrôle les clés.